
Recientemente, en el campo de la finanza descentralizada, los incidentes de pérdida de activos debido a la gestión inadecuada del alcance de autorización en la interacción de contratos se han vuelto frecuentes. La causa radica en que los usuarios no examinan adecuadamente el mecanismo de autorización ilimitada, lo que permite que contratos maliciosos transfieran libremente los activos de la cartera. Actualmente, la industria está promoviendo operaciones con cuentas separadas y la limpieza periódica de autorizaciones para reducir el riesgo de exposición de activos, y los estándares de auditoría de seguridad también se están volviendo más estrictos.
El contexto de estos eventos radica en la dependencia excesiva del mecanismo de autorización en el ecosistema descentralizado. Para mejorar la experiencia de interacción, los protocolos principales adoptan por defecto autorizaciones de grandes montantes o ilimitadas, sin proporcionar opciones de límites de cantidad de grano fino. Este diseño mejoró la eficiencia de rotación de fondos en etapas tempranas, pero con el aumento de las técnicas de ataque, la autorización ilimitada se ha convertido en la principal brecha de pérdida de activos en la cadena, requiriendo urgentemente una convergencia a nivel técnico.
Eventos de seguridad provocados por la pérdida de control del alcance de autorización
Recientemente, múltiples eventos de seguridad en aplicaciones descentralizadas han expuesto el problema de la pérdida de control del alcance de autorización en la interacción con contratos. Cuando los usuarios participan en la minería de liquidez o reclaman airdrops, a menudo se les solicita habilitar autorizaciones ilimitadas, lo que permite al contrato transferir todos los tokens del mismo tipo de la cartera del usuario sin necesidad de una segunda firma. Una vez que el contrato tenga una vulnerabilidad o sea utilizado maliciosamente, los activos serán vacíos en un instante y serán muy difíciles de recuperar.
¿Por qué la autorización ilimitada en la interacción con contratos puede llevar al robo de activos?
La autorización ilimitada esencialmente transfiere el control total de los activos al contrato inteligente. Cuando el usuario firma la transacción de autorización, el contrato obtiene el permiso para realizar transferencias arbitrarias dentro del saldo del token especificado. Si el código del contrato contiene una puerta trasera o es controlado por un atacante, el hacker llamará directamente a la función de transferencia para retirar los tokens, y todo el proceso no requiere que el usuario confirme de nuevo. El riesgo de este mecanismo también radica en la persistencia de la autorización; incluso si se deja de usar una aplicación, la autorización sigue siendo válida durante largo tiempo, y los atacantes pueden acechar el momento adecuado.
Dinámicas de prevención de la industria y puntos de atención posteriores
En respuesta a los riesgos planteados por un alcance de autorización demasiado amplio, las instituciones de seguridad y los protocolos descentralizados han comenzado a ajustar sus estrategias de control de riesgos. Algunas plataformas han introducido mecanismos de autorización temporal o por uso, limitando la cantidad de tokens que el contrato puede operar. Al mismo tiempo, la comunidad recomienda el uso de herramientas especializadas de gestión de autorizaciones, para consultar y revocar periódicamente las autorizaciones de contratos sospechosos, con el fin de reducir la superficie de exposición de activos y mejorar la seguridad general de los fondos.
El mercado posterior debe prestar atención estrecha al progreso de actualización de las herramientas de control de riesgo en la cadena, así como a los requisitos de cumplimiento de los organismos reguladores para los mecanismos de autorización de los protocolos descentralizados. Antes de interactuar con nuevos proyectos, los inversores deben verificar si el contrato ha sido auditado por seguridad y utilizar una nueva dirección para aislar los activos de interacción, evitando que la cartera principal sufra daños debido a una autorización excesiva, controlando el riesgo de exposición desde la fuente.
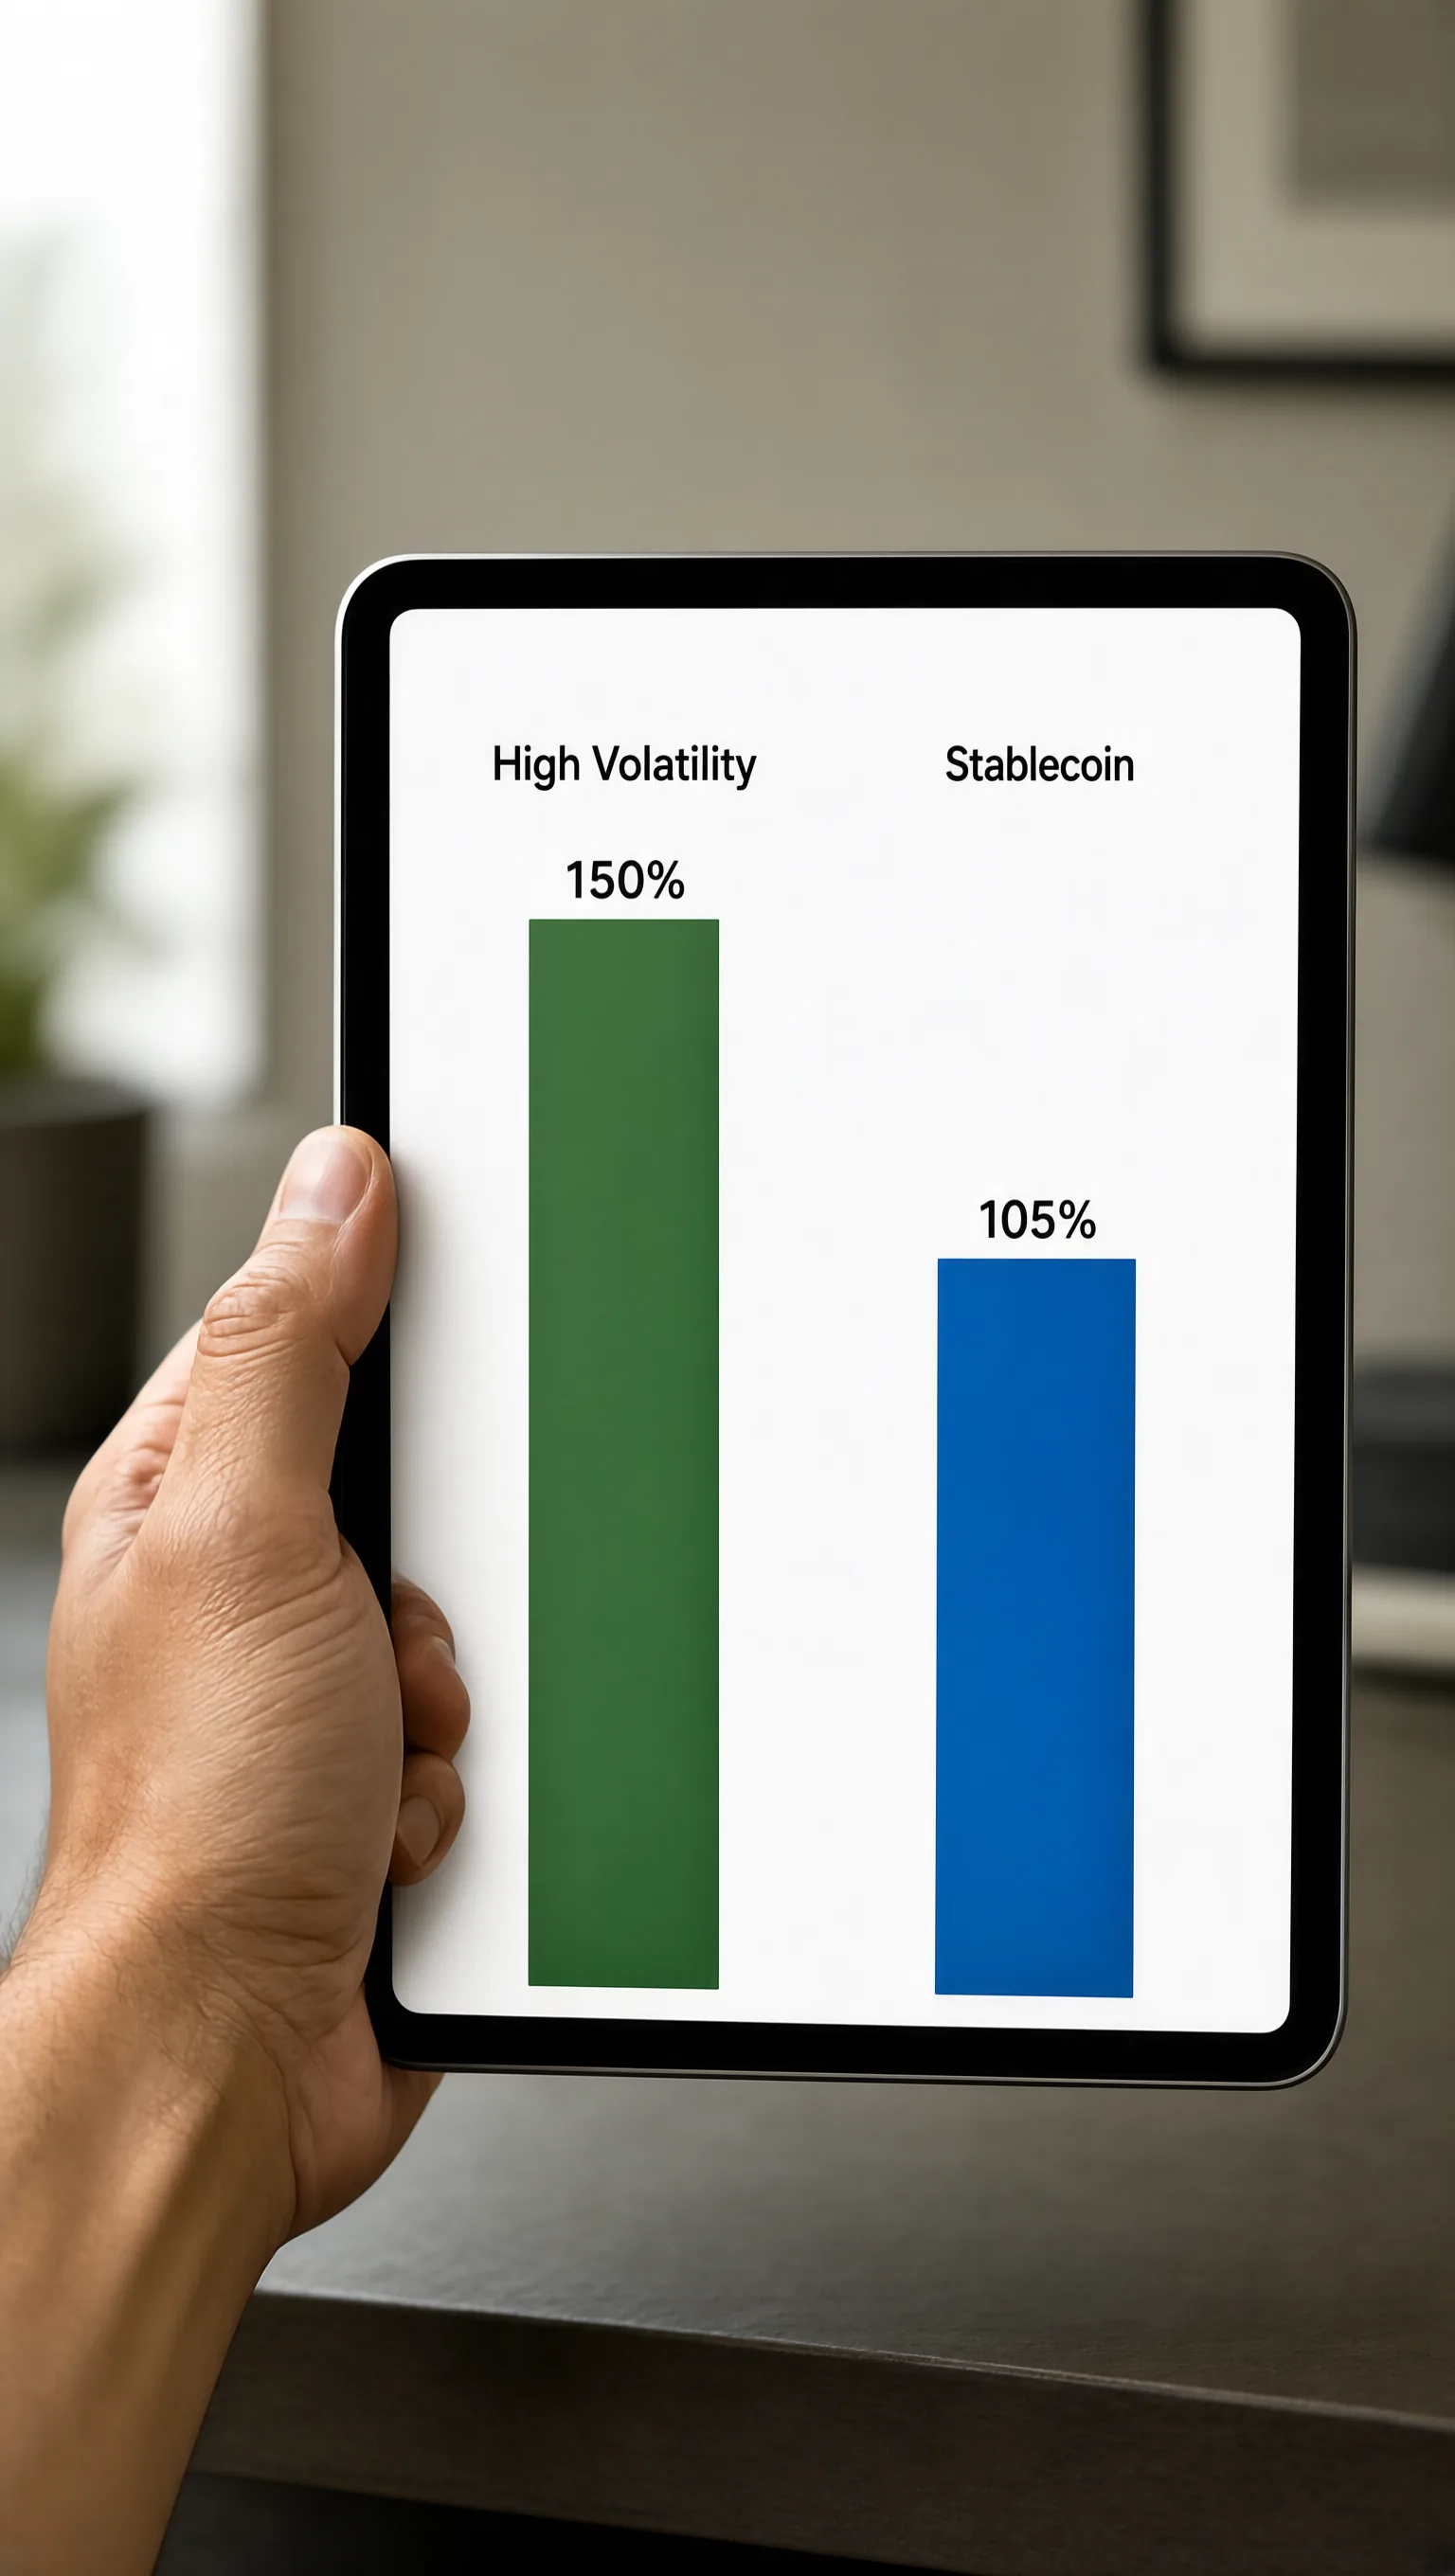

Bitcoin ha subido muy rápido últimamente, pero la ganancia y el riesgo deben analizarse juntos.
Antes de transferir, conviene revisar las comisiones de red y las reglas de la plataforma.
El artículo explica de forma práctica la seguridad de la billetera, la elección del exchange y el control de riesgos.