
Недавние инциденты с потерей активов в сфере децентрализированных финансов из-за ненадлежащего управления диапазоном разрешений при взаимодействии с контрактами стали частыми. Основная причина — отсутствие пользователей у проверке механизма безграничного разрешения, что позволяет злонамеренным контрактам свободно перемещать активы из кошелька. В отрасли в настоящее время продвигается разделение операций по аккаунтам и периодическая очистка разрешений для снижения риска экспозиции активов, при этом стандарты безопасности аудита также ужесточаются.
Фоном таких событий является чрезмерная зависимость децентрализованной экосистемы от механизма разрешений. Для улучшения пользовательского опыта ведущие протоколы по умолчанию используют крупные или безграничные разрешения, не предоставляя при этом вариантов тонкой настройки лимитов сумм. Такой дизайн в ранние периоды повысил эффективность оборота средств, но по мере эволюции методов атак безграничное разрешение стало основным источником утечки цепочечных активов, требующим срочной технической оптимизации.
Безопасность, вызванная неконтролируемым диапазоном разрешений
Недавние инциденты безопасности в нескольких децентрализованных приложениях выявили проблему неконтролируемого диапазона разрешений при взаимодействии с контрактами. При участии в фарминге ликвидности или получении аирдропов пользователей часто просят включить безграничное разрешение, что позволяет контракту без дополнительной подписи перемещать все однородные токены в кошельке пользователя. Если контракт уязвим или используется злонамеренным образом, активы мгновенно обнуляются, и их очень трудно вернуть.
Почему безграничное разрешение при взаимодействии с контрактами ведет к краже активов?
Бесконечное делегирование по сути полностью передаёт контроль над активом смарт-контракту. После того как пользователь подписывает транзакцию делегирования, контракт получает право на произвольные переводы в пределах указанного баланса токенов. Если в коде контракта есть заделка или он попал под контроль хакера, то хакер может напрямую вызвать функцию перевода и вывести токены, при этом повторное подтверждение со стороны пользователя не потребуется. Риск этой механизма также заключается в длительности действия делегирования: даже если пользователь перестал использовать какое-то приложение, делегирование остаётся действительным в течение долгого времени, и атакующий может затаиться и дождаться подходящего момента.
Динамика отраслевой защиты и ключевые моменты для дальнейшего наблюдения
С учётом рисков, связанных с избыточным диапазоном разрешений, безопасностные учреждения и децентрализованные протоколы уже начали корректировать стратегии управления рисками. Некоторые платформы ввели механизмы временного или поштучного разрешения, ограничивая количество токенов, которые контракт может манипулировать. Одновременно сообщество рекомендует использовать специализированные инструменты управления разрешениями, регулярно проверять и отменять подозрительные разрешения контрактов, чтобы снизить площадь экспозиции активов и повысить общую безопасность средств.
Дальнейшему рынку следует пристально следить за ходом обновления цепочечных инструментов контроля рисков, а также за требованиями регуляторных органов к соблюдению нормативов в механизме разрешений децентрализованных протоколов. Инвесторы перед взаимодействием с новыми проектами должны проверять, прошёл ли контракт аудит безопасности, и использовать отдельные адреса для изоляции активов при взаимодействии, избегая попадания основного кошелька в зону риска из-за избыточных разрешений, тем самым контролируя экспозицию с самого начала.
Читайте также
- Децентрализованные автономные организации: межцепочные инциденты
- Lightning Network: Risks & Solutions for Instant Transfers
- Сетевые механизмы реагирования на колебания комиссий в блокчейне
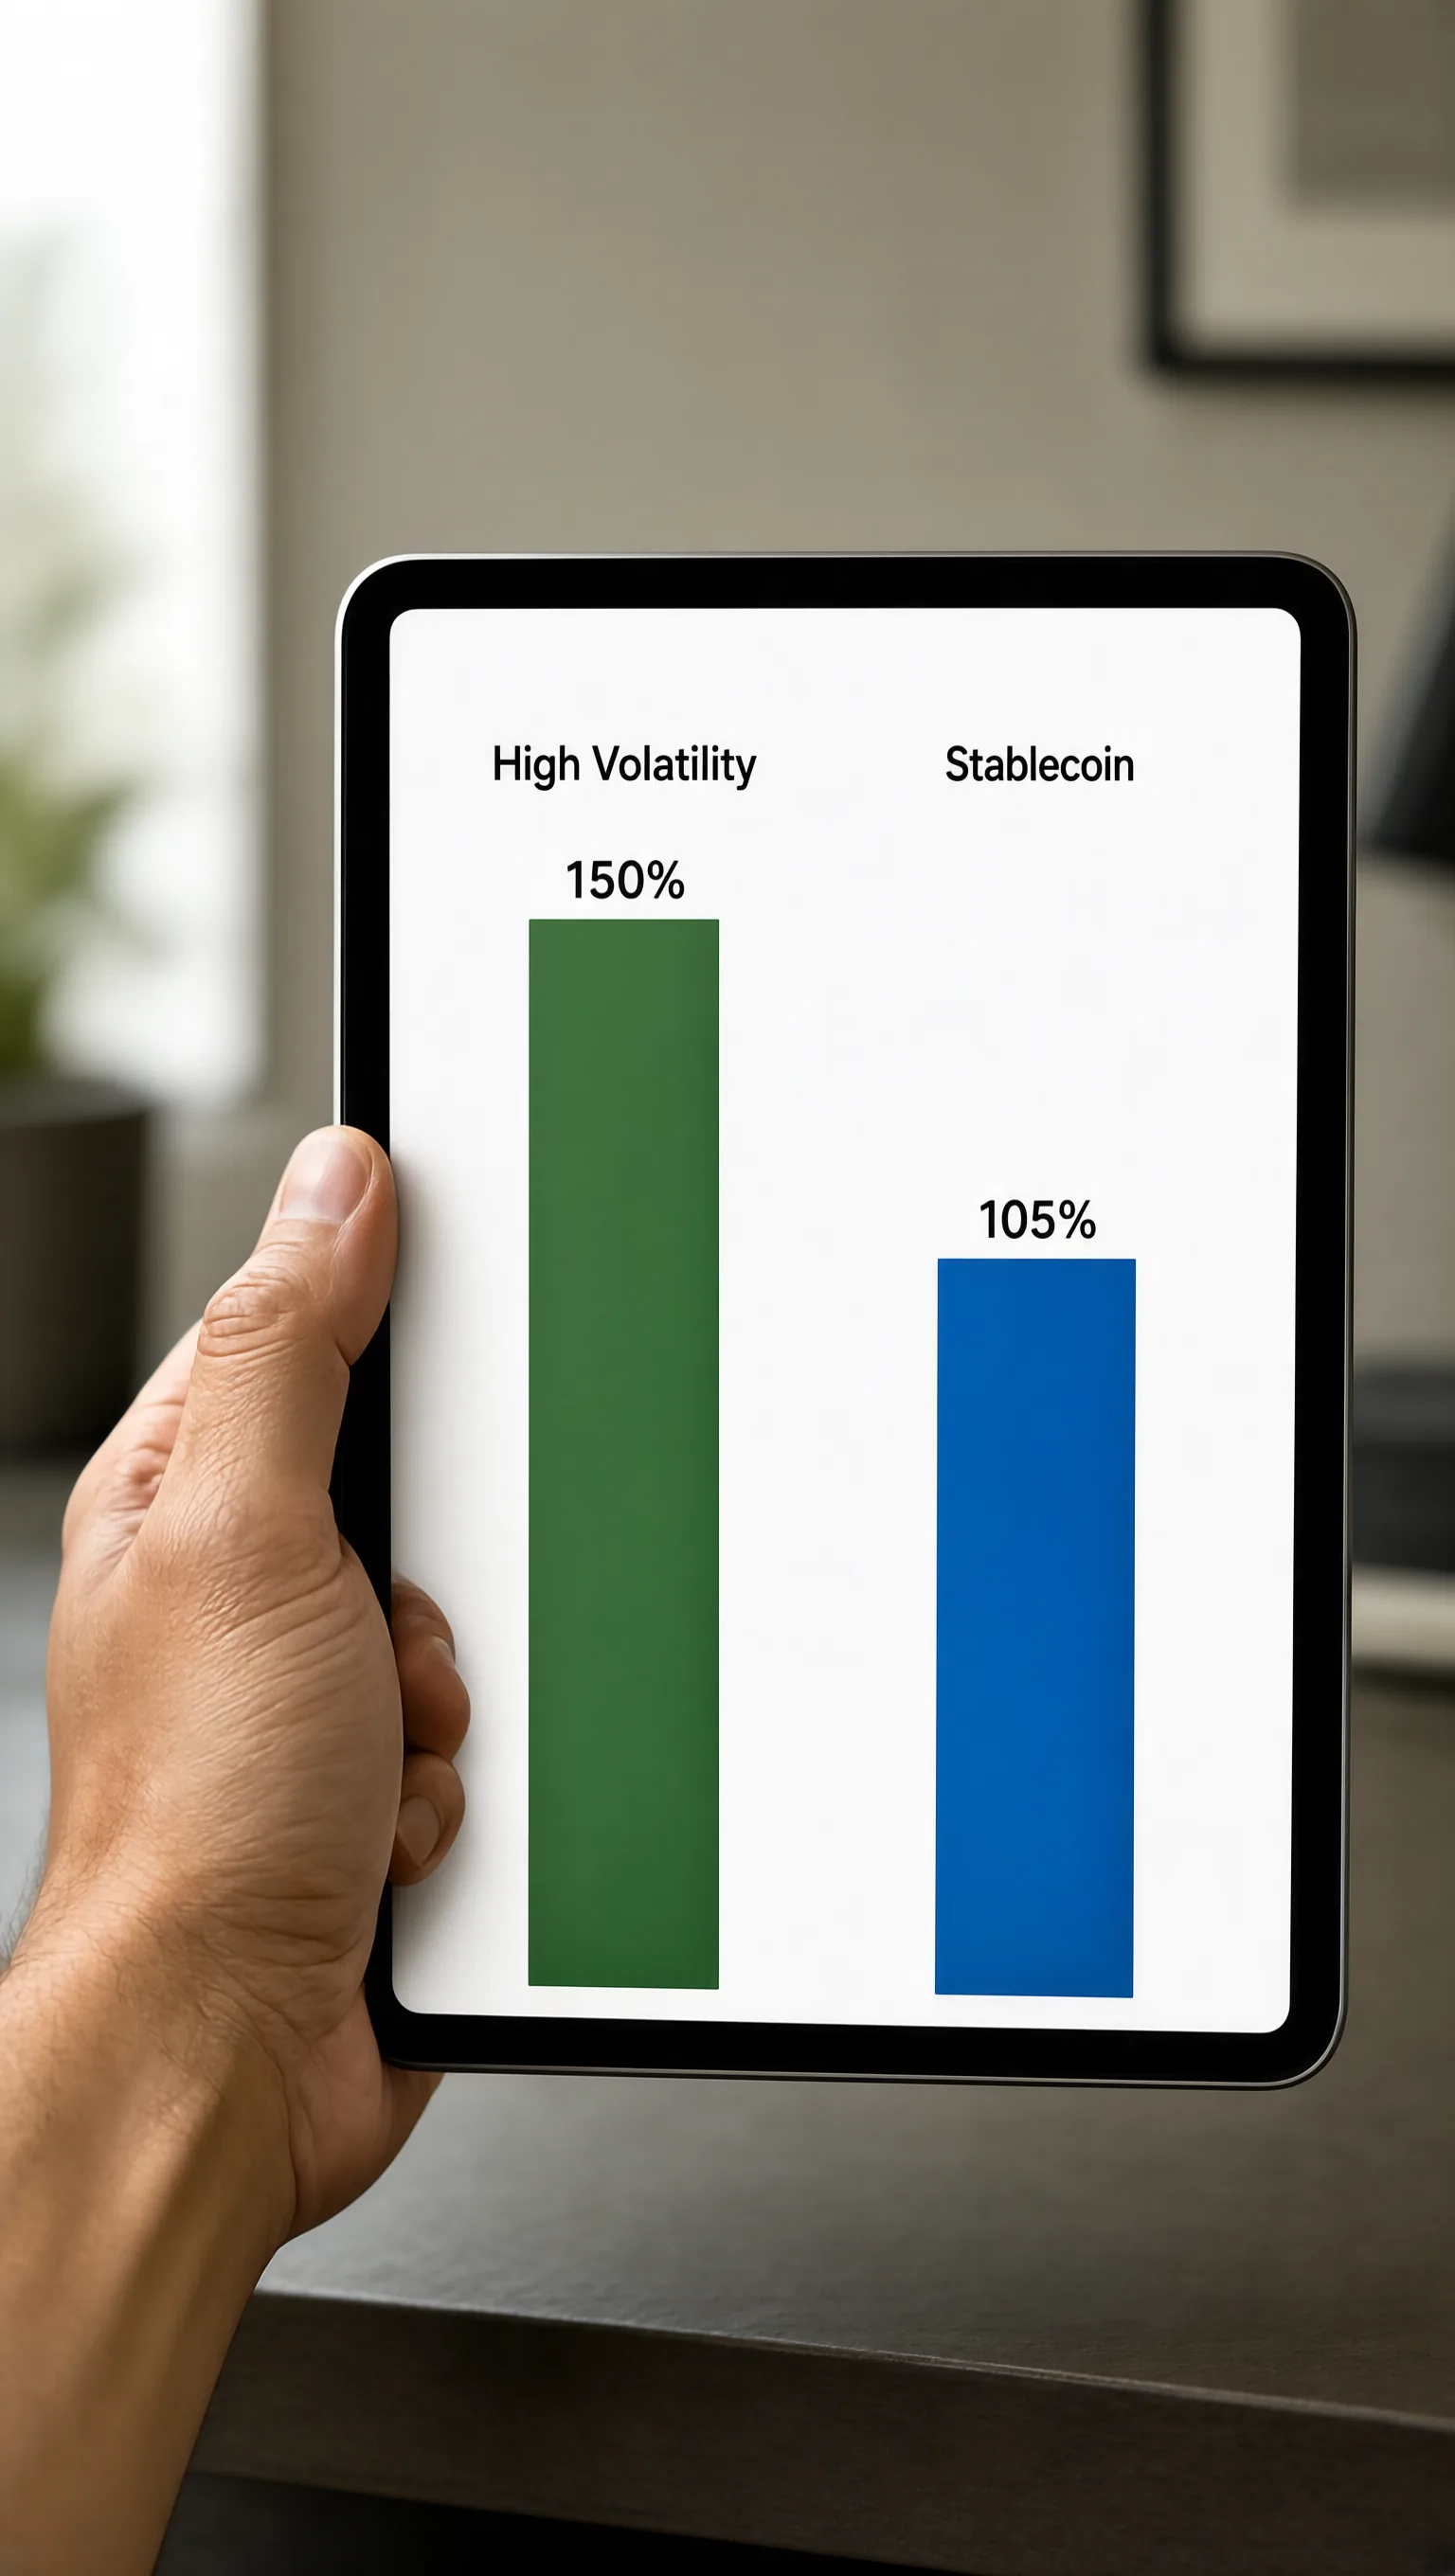
Bitcoin в последнее время сильно движется, но прибыль нужно оценивать вместе с риском.
Перед переводом стоит проверить комиссии сети и правила площадки.
Статья практично объясняет безопасность кошелька, выбор биржи и контроль рисков.